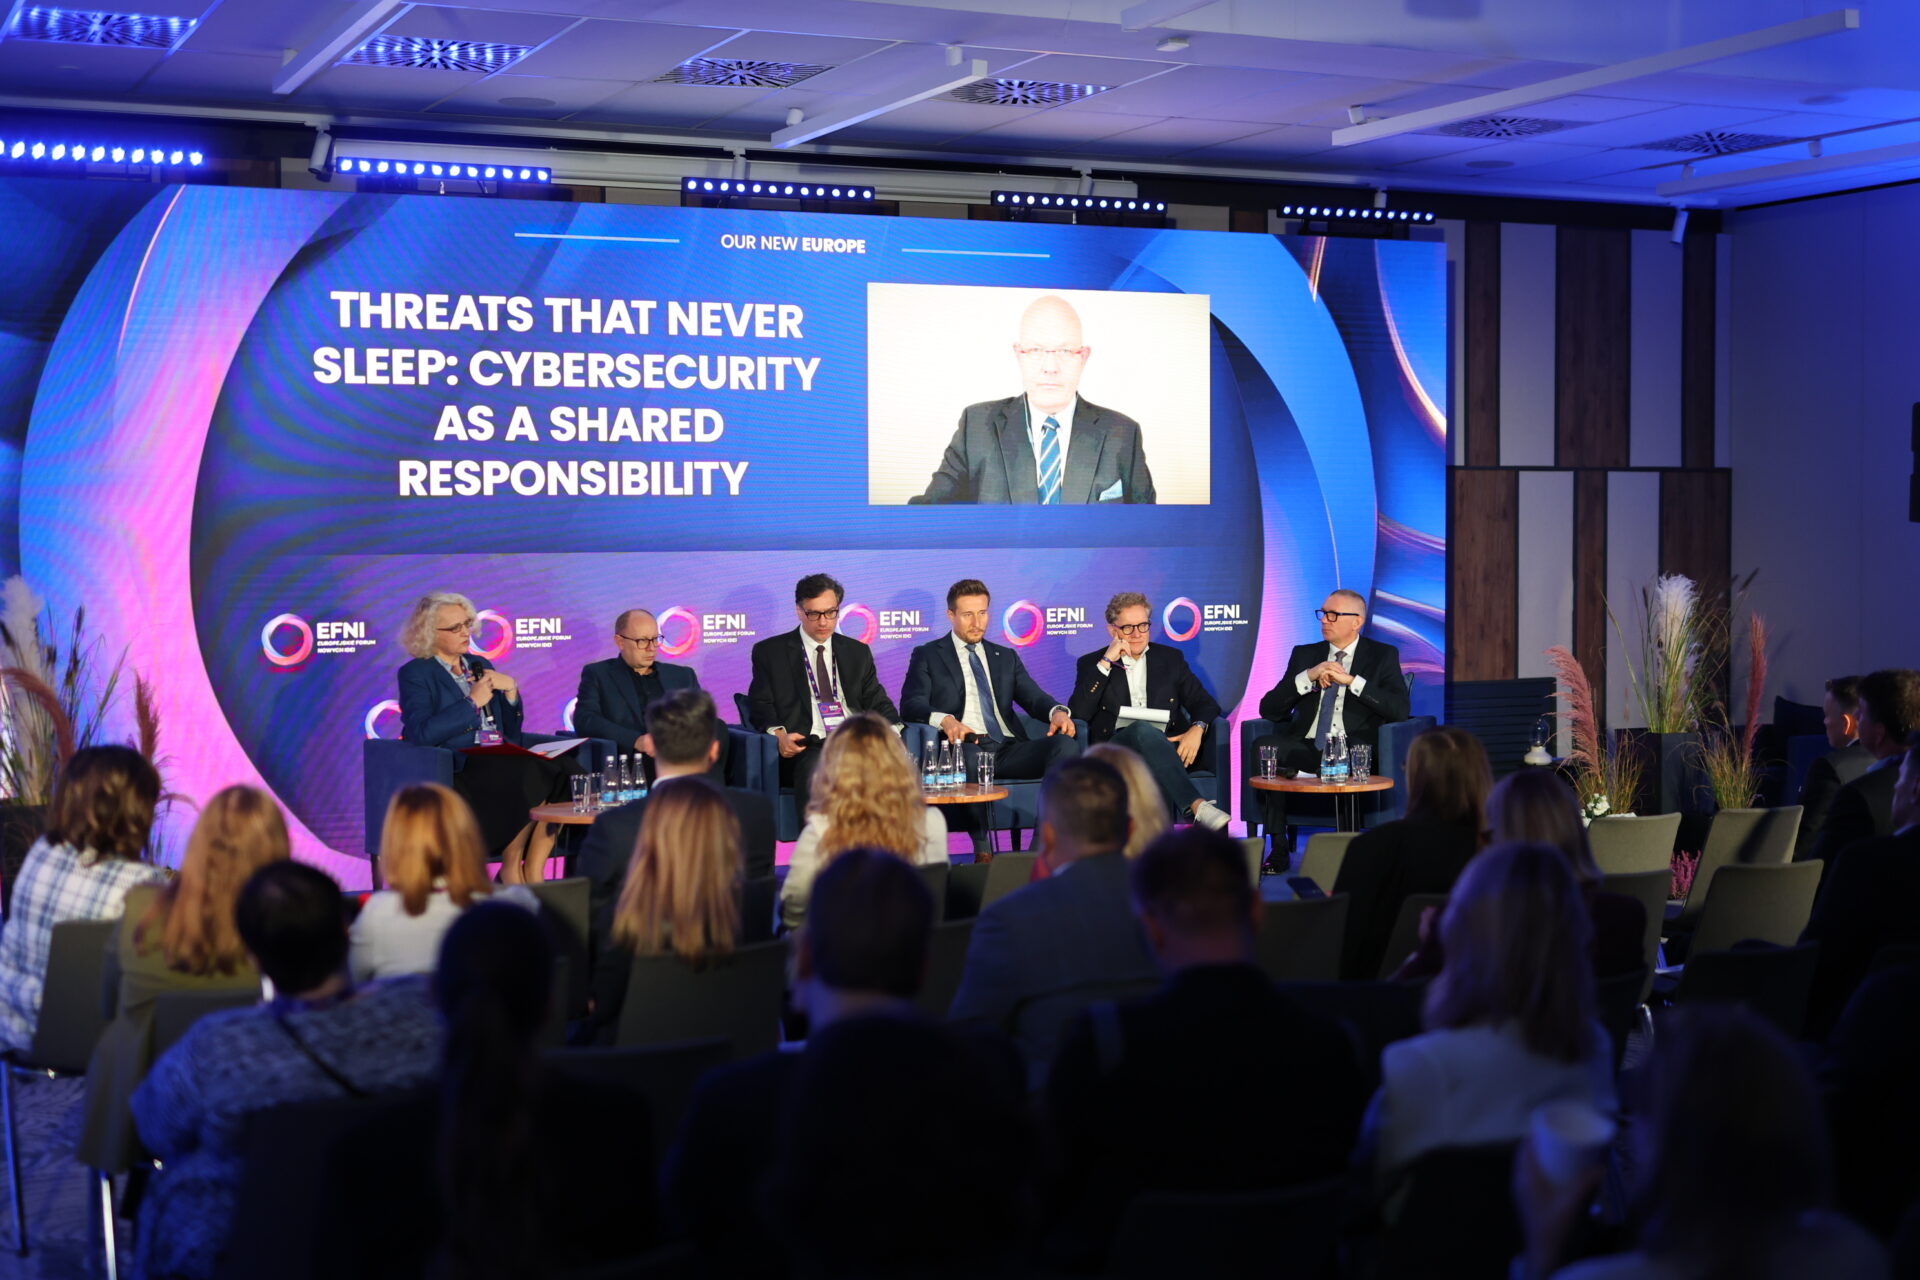
Niebezpieczeństwa czyhające w sieci ewoluują szybciej, niż nasze zdolności do obrony przed nimi. Jak zbudować system, w którym odpowiedzialność za bezpieczeństwo cyfrowe jest wspólne? – na to pytanie próbowali odpowiedzieć uczestnicy panelu EFNI 2026.
W ostatnich miesiącach miliony Polaków stały się ofiarami przestępstwa, nawet o tym nie wiedząc. W sierpniu z systemu MyDr przestępcy wykradli ponad 2 terabajty danych zawierających poufne informacje medyczne. We wrześniu hakerzy uzyskali dostęp do oprogramowania Medyc i – jak sami twierdzą – wykradli dane 5 mln pacjentów oraz 8 mln prywatnych zdjęć. Pod koniec tego samego miesiąca o naruszeniu poufności danych poinformował również Enel-Med. Szczęściem w nieszczęściu jest to, że dane nie są nigdzie udostępnione, nie widać, aby ktokolwiek nimi handlował. Nie widać również, aby ktokolwiek posługiwał się tymi danymi po to, żeby kogokolwiek z nas szantażować – powiedział wiceminister cyfryzacji, Michał Gramatyka.
W odpowiedzi na te przestępstwa resort cyfryzacji zaproponował tzw. Cyber Piątkę, która ma doprowadzić do poprawy bezpieczeństwa w prywatnych firmach. Jak przekonywał Gramatyka, państwowe serwery są dobrze zabezpieczone przed zagrożeniami, a do niebezpiecznych sytuacji dochodzi tam, gdzie mamy do czynienia z prywatnym biznesem. Nie zawsze chodzi jednak o wykradanie danych. Jako rujnujące pojęcie o bezpieczeństwie wiceminister wskazał ostatnie wydarzenia z Francji. „Przestępcy przejęli dostęp do urządzeń chłodniczych i doprowadzili do podgrzania ich, czyli do zmarnowania dziesiątek ton żywności w supermarketach tylko dlatego, że w sterownikach do tych urządzeń nikt nie zmienił hasła” – ostrzegł Michał Gramatyka. Hasło było wprawdzie generowane algorytmem, ale był on na tyle łatwy do rozkodowania, że można było przejąć kontrolę nad urządzeniami.
Resort cyfryzacji działa dwutorowo: z jednej strony pracuje nad poprawą bezpieczeństwa wszędzie tam, gdzie biznes przetwarza dane Polek i Polaków, z drugiej tworzy prawo, które wymusi natychmiastowe informowanie osób, których dane zostały skradzione. To oczywiście sytuacji nie zaradzi, ale spowoduje, że będziemy lepiej poinformowani, nie będziemy musieli czekać na te informacje ponad tygodnia – mówił wiceminister cyfryzacji, przypominając sytuację po wycieku z systemu MyDr, kiedy wymagało to decyzji prokuratury.
W awangardzie dbałości o szczelność zabezpieczeń jest sektor finansowy. Nie da się świadczyć stabilnie usług i oprzeć kontaktu z klientem na kanałach cyfrowych bez odpowiedniego zadbania o bezpieczeństwo – ocenił dyrektor zarządzający Pionem Bezpieczeństwa z Urzędu Komisji Nadzoru Finansowego, Krzysztof Dąbrowski.
Z danych wpływających do CSIRT-u (zespołu reagowania na incydenty bezpieczeństwa komputerowego) KNF-u wynika, że w zeszłym roku większość incydentów, która dotknęła podmiotów rynku finansowego, nie zaczęła się w tych podmiotach, lecz ich źródłem byli dostawcy. To niekoniecznie były cyberataki, ale też często awarie wynikające z wadliwych aktualizacji i błędów ludzkich wewnątrz firm – powiedział Dąbrowski. Zdaniem panelisty EFNI, warto brać to pod uwagę, ponieważ dotyczy to każdej branży, a nie tylko sektora finansowego.
Szef Urzędu Ochrony Danych Osobowych, Mirosław Wróblewski dodał, że jeżeli chcemy być bezpieczni w sieci, to każda organizacja musi dołożyć swoją cegiełkę. „Nie jest tak, że tylko państwo przetwarza pewne dane. W nowoczesnej gospodarce cyfrowej są one przetwarzane przez podmioty prywatne i dlatego są one zobowiązane do zabezpieczenia ich” – wskazywał. Dodał, że obowiązkiem ustalających prawo jest minimalizowanie ryzyka dla obywateli, bo nigdy nie są oni w stu procentach zabezpieczeni. „To jest cały czas pędzący pociąg, za którym nadążamy. Są sektory, jak bankowy, który jest znakomicie zabezpieczony. Okazało się, że sektor medyczny, niestety, w wielu przypadkach, tych standardów nie spełnia” – przyznał prezes UODO. Zaznaczył przy tym, że przestrzegały przed tym zarówno jego urząd, jak i Najwyższa Izba Kontroli.
Użytkownicy sieci nie zawsze zdają sobie sprawę z mnogości form zagrożeń i z tego, że oni sami często stanowią najsłabsze ogniwo łańcucha zabezpieczeń, którym ma zapewnić im cyfrowe bezpieczeństwo. Dyrektor zarządzający pionem transformacji cyfrowej Totalizatora Sportowego, Mariusz Kaczmarek, apelował o stosowanie zasady ograniczonego zaufania i ostrzegał między innymi przed zagrożeniem typu ClickFix na pozornie bezpiecznych stronach internetowych. „Pojawia się na ekranie wiadomość, która mówi: uaktualnij swoją przeglądarkę, gdyż ona jest nieaktualna. Kliknij w nią tylko! Pod tym siedzi całkiem rozbudowany mechanizm phishingowy, żeby zainstalować określone oprogramowanie w waszym telefonie albo w komputerze, a następnie wyciągać wszelkie informacje” – mówił Kaczmarek.
Panelista wyjaśniał, jak wygląda bezpieczeństwo użytkowników serwisu Totalizatora Sportowego. Po pierwsze, z cyfrowej rozrywki mogą korzystać tylko osoby pełnoletnie. Po drugie, jak wyliczał, każdy użytkownik musi być poddany procesowi weryfikacji, certyfikacji, założenia konta, a także potwierdzenia numeru konta bankowego i dowodu osobistego. „Po to, żebyście byli bezpieczni. Dlatego, że my w tym momencie wiemy, że to wy jesteście, szanowni państwo, którzy chcecie korzystać z naszych usług” – podkreślał Kaczmarek, zwracając się do gości EFNI.
Osobnym problemem w sieci są kampanie najczęściej inspirowane, finansowane i organizowane z zagranicy. Jak mówił dyrektor Naukowej i Akademickiej Sieci Komputerowej – Państwowego Instytutu Badawczego, Radosław Nielek, mają one na celu wzbudzanie paniki, podsycanie niepewności i konfliktów społecznych, a prowadzone są z wykorzystaniem farm botów i trolli. Wnioski nie są optymistyczne: jako społeczeństwo musimy się przyzwyczaić do tego, że niezależnie od rozwoju narzędzi wykrywających, czy coś jest wygenerowane za pomocą sztucznej inteligencji, czy nie, za chwilę nie da się tego po prostu zrobić. Będziemy musieli przestać wierzyć w to, co widzimy: w filmik, w zdjęcia, w tekst i w zapis głosowy. Sam fakt, że oglądam film nie znaczy, że ta sytuacja się wydarzyła” – powiedział dyrektor NASK, podkreślając wartość interakcji „w realu”.
To, co dzieje się w sytuacjach kryzysowych i w sytuacjach niepewności zwróciło uwagę Adama Sawickiego, Group Senior Vice President – Digital z TVN Warner Bros. Discovery. Przekonuje, że widzowie i słuchacze zwracają się wówczas do źródeł, które uważają za pewne. I to one są tym stemplem bezpieczeństwa. Tym bardziej wiarygodne źródło, zweryfikowane, posiadające imię i nazwisko dziennikarza, posiadające wiarygodność i rzetelność, na którą się pracuje latami, będzie czymś, co będzie decydowało – przekonywał i podkreślał zarówno znaczenie niezależnego dziennikarstwa, jak i regulacji, które dadzą tradycyjnym mediom szansę konkurowania z big techami.
W dyskusji udział wzięli:
- wiceminister cyfryzacji, Michał Gramatyka
- dyrektor zarządzający Pionem Bezpieczeństwa z Urzędu Komisji Nadzoru Finansowego, Krzysztof Dąbrowski
- prezes Urzędu Ochrony Danych Osobowych, Mirosław Wróblewski
- dyrektor zarządzający pionem transformacji cyfrowej Totalizatora Sportowego, Mariusz Kaczmarek
- dyrektor Naukowej i Akademickiej Sieci Komputerowej – Państwowego Instytutu Badawczego, Radosław Nielek
- Group Senior Vice President – Digital z TVN Warner Bros. Discovery, Adam Sawicki.
Dyskusję prowadziła dyrektor centrum badawczego „Lodz Cyber Hub”, prof. Joanna Kulesza z Uniwersytetu Łódzkiego.