Kto odpowiada za szkody wyrządzone przez sztuczną inteligencję, gdy sprawca działa spoza granic Polski? Na tak postawione pytanie prawo międzynarodowe zna odpowiedź od dekad. Problem w tym, że trudno ją dziś egzekwować.
Cyberatak bez winnego
Wyobraźmy sobie następujący scenariusz: elektrownia w Polsce pada ofiarą cyberataku zainicjowanego spoza naszego terytorium. Ślady prowadzą za granicę, ale rząd państwa, z którego terytorium prawdopodobnie działali przestępcy, wszystkiemu zaprzecza. Nie ma w tej chwili sądu międzynarodowego, do którego można by się niezwłocznie zwrócić, nie ma też niezależnego śledczego, który byłby w stanie poza wszelką wątpliwość zbadać wszystkie okoliczności tej sprawy. Co może zatem zrobić państwo, przedsiębiorstwo czy indywidualny użytkownik Internetu, żeby uzyskać ochronę przed coraz bardziej skutecznymi cyberprzestępcami, korzystającymi z wyszukanych rozwiązań algorytmicznych i generatywnej sztucznej inteligencji? W praktyce często okazuje się, że działanie na międzynarodowej płaszczyźnie prawnej jest trudne, jeśli nie niemożliwe. Ewentualny spór wokół atrybucji cyberataku trafia do polityków, dyplomatów i mediów, gdzie często decyduje nie prawo, lecz geopolityczne sojusze, siła przekonywania czy racja stanu.
Prawo, które już istnieje
A przecież reguły prawne, które powinny tu znaleźć bezpośrednie zastosowanie, istnieją od dawna. Karta Narodów Zjednoczonych i oparte o nią wiążące prawo zwyczajowe stanowią jednoznacznie, że państwa ponoszą odpowiedzialność za szkody wyrządzone innym podmiotom prawa międzynarodowego, także wtedy, jeśli jedynie udostępniły swojego terytorium do ich wyrządzenia. Państwo-sprawca odpowiada także wtedy, gdy samo nie nakazało ani nie kontrolowało szkodliwego działania, co szczególnie ważne w przypadku przypisania odpowiedzialność za operacje cyfrowe, gdzie gromadzenie wiarygodnych dowodów jest szczególnie trudne. Międzynarodowy Trybunał Sprawiedliwości już w 1949 roku, w słynnej sprawie Cieśniny Korfu, orzekł, że państwo ma obowiązek podjąć wszelkie działania by zapobiegać wykorzystaniu terytorium pod jego kontrolą do wyrządzania szkody innym. Te zasady odpowiedzialności państw stosuje się dziś także do działań w cyberprzestrzeni, co potwierdziły zarówno prace Grupy Ekspertów Państw ONZ, jak i deklaracja Rady Unii Europejskiej z 2024 roku w sprawie wspólnej interpretacji prawa międzynarodowego w cyberprzestrzeni. Prawo międzynarodowe pozwala zatem stosunkowo łatwo zdefiniować zasady odpowiedzialności za szkodliwe działania z wykorzystaniem technologii informatycznych lub sztucznej inteligencji. Problemem jest jednak brak instytucji czy organizacji, która potrafiłaby wiarygodnie zbadać konkretny zarzut i wydać rozstrzygnięcie, któremu wszystkie strony zaufają.
Międzynarodowy Trybunał Cyberbezpieczeństwa?
Brak takiej instytucji rodzi realne konsekwencje. Niepotwierdzone oskarżenia o cyberatak nie podlegają dziś sądowej weryfikacji, a często są wykorzystywane politycznie. Sojusze usztywniają się, podziały pogłębiają, a napięcia rosną niezależnie od tego, czy do naruszenia prawa w ogóle doszło. To mechanizm dobrze znany z historii: niepotwierdzone oskarżenia i brak neutralnego sędziego eskalowały napięcia także sto lat temu, prowadząc Europę na skraj katastrofy. Dziś tę samą dynamikę napędza nie depesza dyplomatyczna, lecz zapis w dzienniku serwera.
Sztuczna inteligencja obniża próg wejścia
Ten scenariusz komplikuje sztuczna inteligencja, obniżając koszt przeprowadzenia cyberataku czy akcji dezinformacyjnej, sponsorowanej przez państwa czy podmioty prywatne – coraz mniej zasobów i umiejętności potrzeba, by wywołać poważny międzynarodowy incydent. Ta ewolucja zachodzi szybciej niż instytucje międzynarodowe są w stanie na nią reagować. Innymi słowy narzędzia służące wywoływaniu kryzysów tanieją, a mechanizmów ich rozwiązywania nie przybywa.
Czy jesteśmy bezradni?
Czy to oznacza, że jesteśmy bezradni? Niekoniecznie. Prawo międzynarodowe radziło sobie w przeszłości z podobnymi problemami implementacji i interpretacji obowiązujących zasad w konfrontacji z niewydolnymi mechanizmami ich implementacji. Warto tu wspomnieć choćby o ochronie mórz i oceanów czy prawie konfliktów zbrojnych. Działo się tak, zanim powstały wyspecjalizowane sądy i trybunały, a luki te udało się z czasem uzupełnić nie w drodze nowych umów czy statutów, ale poprzez umiejętną i skuteczną interpretację istniejących reguł prawa międzynarodowego. Otwarta pozostaje kwestia tego, jak szybko uda się to zrobić tym razem, biorąc pod uwagę tempo rozwoju sztucznej inteligencji i pogłębiającą się geopolityczną przepaść.
Zaufanie zamiast traktatów
Zanim państwa wypracują i implementują nowe traktaty czy utworzą sądy, szczególną rolę do odegrania mają inne podmioty: środowisko akademickie, organizacje pozarządowe, sektor technologiczny i biznes. To te grupy mogą już dziś budować niezależne, wielostronne mechanizmy weryfikacji okoliczności szkodliwych działań w cyberprzestrzeni – takie, które nie zastąpią przyszłych rozwiązań traktatowych, lecz mogą je poprzedzić i zasilić wiedzą oraz praktyką. To te podmioty mogą inwestować w kształcenie młodych ekspertek i ekspertów, by byli gotowi do pracy nad skutecznymi rozwiązaniami, zanim wybuchnie poważny międzynarodowy kryzys. I to one pomogą prowadzić dialog między państwami, biznesem i nauką, budując zaufanie tam, gdzie brakuje dziś formalnych ram organizacyjnych.
Model, który już działa
Warto podkreślić, że nie jest to postulat abstrakcyjny. Model wielostronnego zarządzania Internetem (ang. multistakeholder internet governance), w którym decyzje dotyczące infrastruktury i kluczowych zasobów sieci globalnej podejmowane są wspólnie przez rządy, sektor prywatny, środowisko techniczne i społeczeństwo obywatelskie, funkcjonuje od ponad dwóch dekad na forum ONZ i poza nim. Wypracował realne rozwiązania tam, gdzie klasyczna dyplomacja międzypaństwowa okazywała się zbyt powolna. Doświadczenie to można i należy przenieść na obszar odpowiedzialności za cyberataki. Właśnie taką rolę – budowania zaufania i potencjału, zanim zrobią to dyplomaci i prawodawcy – chcemy pełnić podczas tegorocznej edycji Europejskiego Forum Nowych Idei w Sopocie.
Raport SSIGIL: dwadzieścia pięć minut do północy
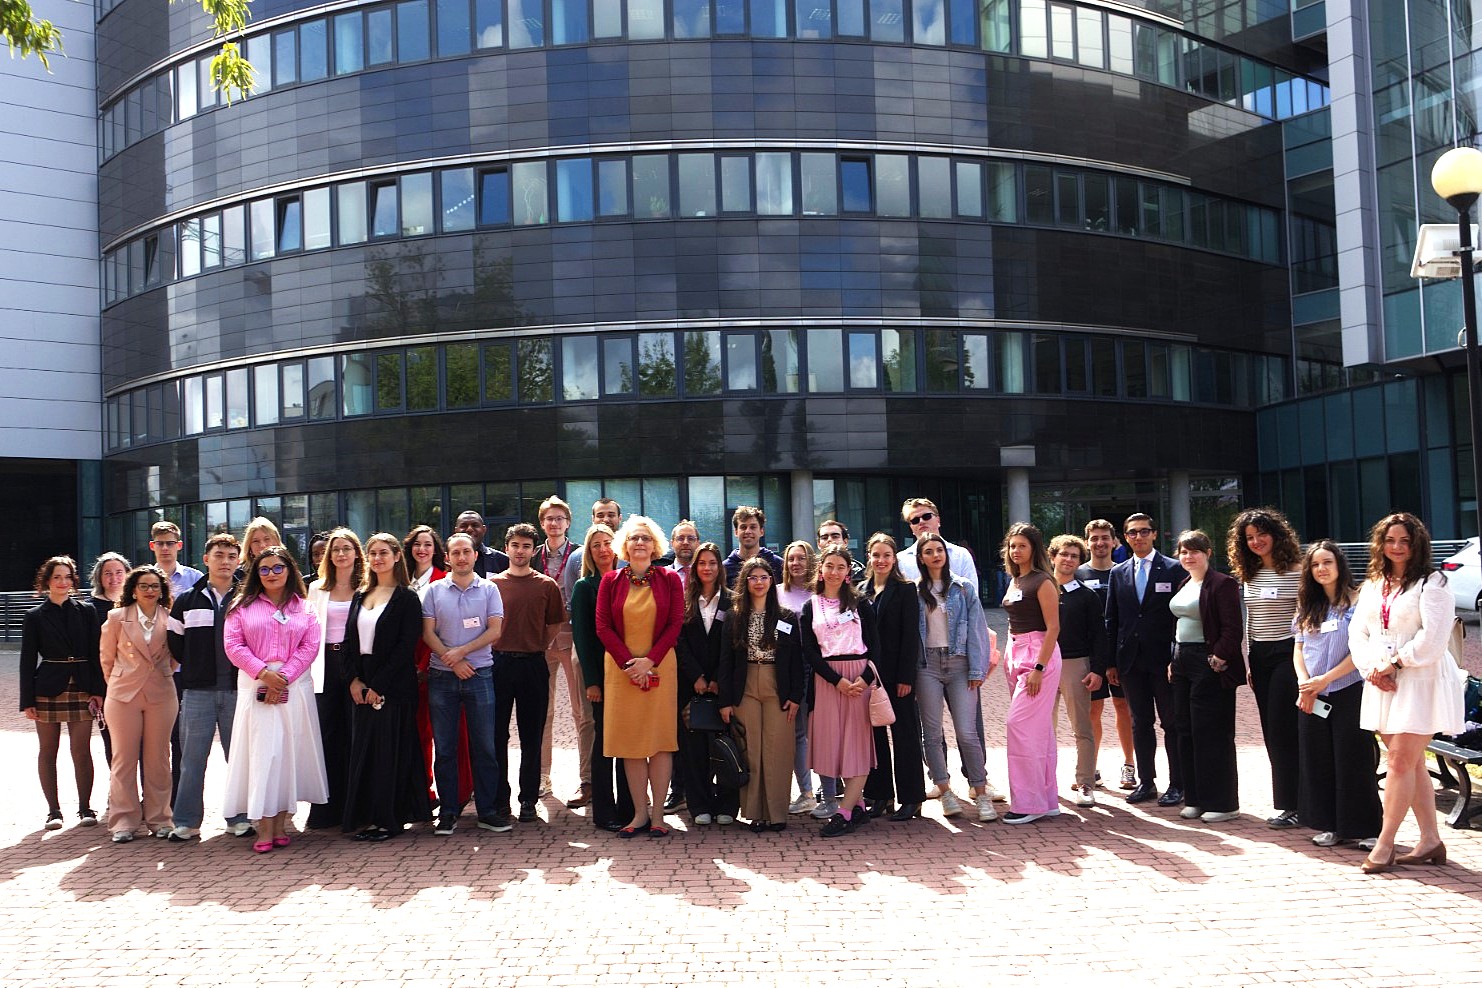
Skąd te wnioski? Wynikają one, między innymi, bezpośrednio z reportu poprzedzonego tygodniem intensywnej pracy młodych badaczek i badaczy prawa międzynarodowego z pięciu krajów Europy, którzy spotkali się na Wydziale Prawa i Administracji Uniwersytetu Łódzkiego w ramach Szkoły Letniej Zarządzania Internetem i Prawa Międzynarodowego (SSIGIL). Przez pięć dni wcielali się w role przedstawicieli państw, mierząc się z realistycznymi scenariuszami transgranicznych cyberataków o trudnym do ustalenia pochodzeniu, próbując wspólnie odpowiedzieć na pytanie o to kto i w jaki sposób powinien za nie odpowiadać. Program realizowany był w ramach unijnego Erasmus+ Blended Intensive Programme, we współpracy z uczelniami partnerskimi z Włoch, Luksemburga, Litwy i Rumunii.
Efektem tej pracy jest raport „Twenty-Five Minutes to Midnight: The Accountability Gap”, opublikowany przez Centrum Badań nad Prawem Międzynarodowym w Cyberprzestrzeni „Lodz Cyber Hub” przy Katedrze Prawa Międzynarodowego i Stosunków Międzynarodowych Wydziału Prawa i Administracji Uniwersytetu Łódzkiego pod redakcją Jasona Bonsalla i dr Joanny Kuleszy. Tytuł nawiązuje do legendarnego „Zegara Zagłady” i jasno pokazuje, że zostało nam mniej niż pół godziny zanim nastąpi cyfrowy Armagedon. To jednocześnie dużo i bardzo mało czasu, aby wprowadzić skuteczne międzynarodowe rozwiązania. Szkoła SSIGIL, obecnie w trzeciej edycji, umacnia pozycję Uniwersytetu Łódzkiego jako jednego z czołowych europejskich ośrodków kształcenia młodych prawniczek i prawników międzynarodowych, a wypracowane w Łodzi stanowisko trafi na grudniowe posiedzenie Forum Zarządzania Internetem ONZ (IGF 2026) w Nairobi.
Pełny Raport SSIGIL26 i więcej informacji.
Dr Joanna Kulesza, Uniwersytet Łódzki
Zdjęcie główne: Zegar SSIGIL, autor grafiki – Renato Di Stefano